La Compliance: un'opportunità per l'azienda.

Analizzo contesto, rischi e obiettivi e vi propongo soluzioni concrete a norma di legge.

  • Individuazione dei rischi
  • Misure per prevenirli e gestirli
  • Integrazione delle procedure e delle prassi aziendali con le norme

Sono avvocata e consulente in Governance, Risk & Compliance. Mi sono specializzata nei settori relativi a GDPR, intelligenza artificiale, NIS2 e sistemi di gestione della sicurezza delle informazioni.

Sono Data Protection Officer e Lead Auditor ISO 27001, con una particolare esperienza nel settore sanitario. Lavoro da Bologna con imprese ed enti in tutta Italia, anche nei rapporti con la Pubblica Amministrazione.

Raccontatemi la vostra azienda

Una norma alla volta non funziona.

La privacy la segue un consulente, la NIS2 un altro, la ISO un terzo. L’intelligenza artificiale, per ora, non la segue nessuno. Il risultato? Tre analisi dei rischi diverse sullo stesso gestionale, procedure che si contraddicono e un faldone che nessuno apre fino al giorno dell’ispezione.

Conosco bene quel faldone. Il mio lavoro è sostituirlo con un sistema che l’azienda usa davvero.

Ritratto dell’avvocata Francesca Fumana

Chi sono

Sono avvocata, iscritta all'Albo di Bologna dal 2017. Dal 2021 faccio alta consulenza in Governance, Risk & Compliance: sono DPO per diverse organizzazioni, con nomina comunicata al Garante, e Lead Auditor ISO 27001, con una specializzazione nella protezione dei dati in ambito sanitario.

Lavoro spesso in squadra con ingegneri, tecnici e altri legali, e sono abituata a tenere le fila: quando le competenze in gioco sono tante, qualcuno deve decidere da dove si parte.

Non vi propongo carte da archiviare. Vi propongo regole che proteggono le persone e lasciano lavorare l’azienda.

Opero in tutta Italia, con sede a Bologna. Lavoro in italiano, inglese e spagnolo. Il mio profilo LinkedIn

Più norme, un unico presidio

Protezione dei dati, intelligenza artificiale, cybersicurezza, sicurezza delle informazioni e modelli 231 toccano gli stessi processi, gli stessi fornitori, gli stessi sistemi. Per questo li gestisco insieme, in un’unica compliance, tenendo conto anche delle normative specifiche del vostro settore.

Voi avete un solo interlocutore. L’analisi dei rischi si fa una volta. I documenti si richiamano tra loro, invece di contraddirsi.

Vale anche quando c’è di mezzo la Pubblica Amministrazione: affianco enti pubblici e imprese che lavorano con la PA su valutazioni d’impatto, protezione dei dati e requisiti di sicurezza.

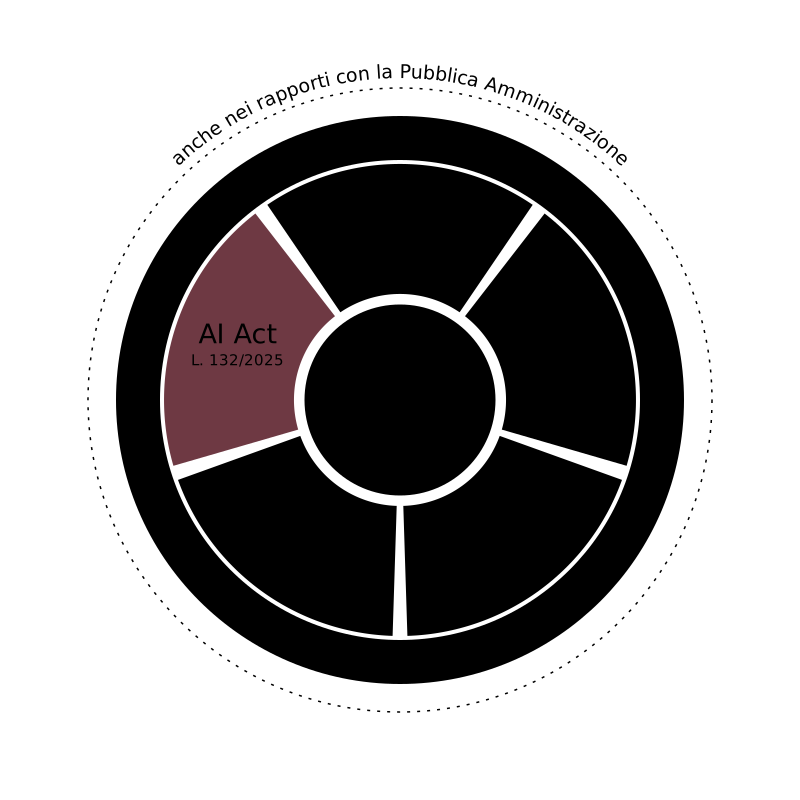
Schema delle competenze integrate: GDPR, intelligenza artificiale e cybersicurezza in un modello GRC che serve imprese, settore sanitario e Pubblica Amministrazione

Di cosa mi occupo

Governance, Risk & ComplianceModello GRC integrato, analisi dei rischi, reporting al vertice e definizione di soluzioni immediatamente applicabili

Un unico modello di governance, gestione del rischio e compliance, al posto di tanti adempimenti che vivono ognuno nel suo cassetto. Analisi e registro dei rischi informatici, legali e organizzativi, piani di rientro con priorità chiare, valutazione dei fornitori critici, cruscotti e report per CdA e Direzione. Così chi decide conosce il rischio residuo, invece di sentirsi dire soltanto che "siamo a posto".

Privacy e protezione dei datiGDPR, Codice Privacy, incarico di DPO

Registro dei trattamenti, informative, contratti con responsabili e sub-responsabili, valutazioni d’impatto (DPIA), data breach, trasferimenti di dati extra UE. E se vi serve un DPO, posso esserlo io.

Settore sanitarioDati sanitari e GDPR in ambito sanitario

Strutture sanitarie, poliambulatori e professionisti della salute trattano i dati più delicati che esistano. Vi aiuto a farlo bene: basi giuridiche, informative ai pazienti, valutazioni d’impatto, contratti con i fornitori di software e servizi digitali, sicurezza delle informazioni cliniche.

NIS2 e cybersicurezzaDirettiva NIS2 e D.Lgs. 138/2024

Prima la domanda giusta: la NIS2 vi riguarda? Se sì, traduco gli obblighi in un piano concreto: misure tecniche e organizzative, gestione e notifica degli incidenti, continuità operativa e disaster recovery, sicurezza della catena di fornitura ICT.

Intelligenza artificialeAI Act e L. 132/2025

Usate l’intelligenza artificiale più di quanto pensiate, e i vostri dipendenti probabilmente ancora di più. Classifico i sistemi per livello di rischio, chiarisco gli obblighi di fornitori e utilizzatori, verifico le pratiche vietate e scrivo con voi le regole interne sul suo uso.

Accessibilità digitaleEuropean Accessibility Act, Dir. (UE) 2019/882 e D.Lgs. 82/2022

Siti, app, e-commerce e servizi digitali rivolti ai consumatori devono poter essere usati da tutti. Verifico se l’obbligo vi riguarda e vi accompagno nell’adeguamento, compresa la documentazione da rendere disponibile.

Sistemi di gestione ISO27001, 27017, 27018, 9001

Gap analysis, Dichiarazione di applicabilità, procedure e registri, audit interni secondo ISO 19011, gestione delle non conformità, preparazione agli audit di certificazione, sorveglianza e rinnovo. Anche come sistema integrato: un sistema solo, non una pila di manuali.

Altri obblighi europeiWhistleblowing, Data Act, DORA, D.Lgs. 231/2001

Canali di segnalazione interna, gestione dei dati generati da prodotti e servizi connessi, modelli organizzativi. Li inserisco nello stesso quadro dei rischi, così non diventano l’ennesimo fascicolo a parte.

Formazione aziendalePer dipendenti, dirigenti e professionisti

Corsi su privacy, sicurezza delle informazioni, NIS2, whistleblowing e intelligenza artificiale. L’obiettivo è che le persone capiscano cosa cambia nel loro lavoro di ogni giorno, non che firmino un foglio presenze.
Formazione e abilitazioni

Alcune delle mie formazioni:

  1. 2026Specialista Digitale – Conforme al Regolamento (UE) 2024/1689 (AI Act), alla Legge n. 132/2025, alla Direttiva (UE) 2022/2555 (NIS2), al D.Lgs. 138/2024 e al Regolamento (UE) 2022/2554 (DORA)ISV Group, in corso
  2. 2025Corso base sull’intelligenza artificiale: alfabetizzazione per il mondo giuridicoAltalex
  3. 2024Aggiornamento Auditor/Lead Auditor ISO/IEC 27001:2022Dasa-Rägister, corso qualificato AICQ SICEV
  4. 2023Corso sulle novità normative in materia di whistleblowing e tutela della privacyAltalex Formazione
  5. 2023Master Esperto PrivacyIPSOA Scuola di formazione, Wolters Kluwer
  6. 2022Corso avanzato per DPO, 60,5 oreAltalex
  7. 2022Master GDPR in ambito sanitarioAltalex Formazione
  8. 2021Lead Auditor ISO/IEC 27001Dasa-Rägister, ente di certificazione accreditato Accredia
  9. 2021Auditor ISO 19011, linee guida per gli audit dei sistemi di gestioneDasa-Rägister
  10. 2021Corso avanzato Data Protection Officer, Privacy Manager & Cybersecurity, 80 ore, con esame finaleFondazione Forense bolognese
  11. 2017Iscrizione all’Albo degli AvvocatiOrdine degli Avvocati di Bologna
  12. 2013Laurea magistrale in GiurisprudenzaAlma Mater Studiorum, Università di Bologna
  1. Fotografia

    Analizzo il vostro contesto con tre obiettivi:

    • comprendere come funziona la vostra organizzazione;
    • verificare le normative di settore e quali avete applicato;
    • restituirvi un assessment con i gap e, soprattutto, una road map di adeguamento e miglioramento.
  2. Piano

    Vi dico cosa manca, in ordine di rischio e di priorità. Senza allarmismi, ma con soluzioni concrete.

  3. Documenti

    Policy, procedure e registri scritti per voi e con voi. Procedure e documenti devono essere prodotti in base a quanto è necessario e devono essere efficaci. Come?

    Devono essere una guida che aiuta nella business continuity e nell’analisi di KPI e KRI (Key Risk Indicator).

  4. Accompagnamento

    Resto al vostro fianco per audit, verifiche delle autorità, formazione e aggiornamenti. Anche quando la norma cambia di nuovo o quando le vostre esigenze si modificano.

Approfondimenti

Tutti gli articoli

Parliamone

Scrivetemi due righe su chi siete e cosa vi serve. Vi rispondo personalmente per fissare un primo colloquio.

Email
avvocato@francescafumana.com
PEC
avv.francescafumana@ordineavvocatibopec.it
Telefono
+39 340 9811271
Studio
Via Felice Battaglia 6/2, Bologna